
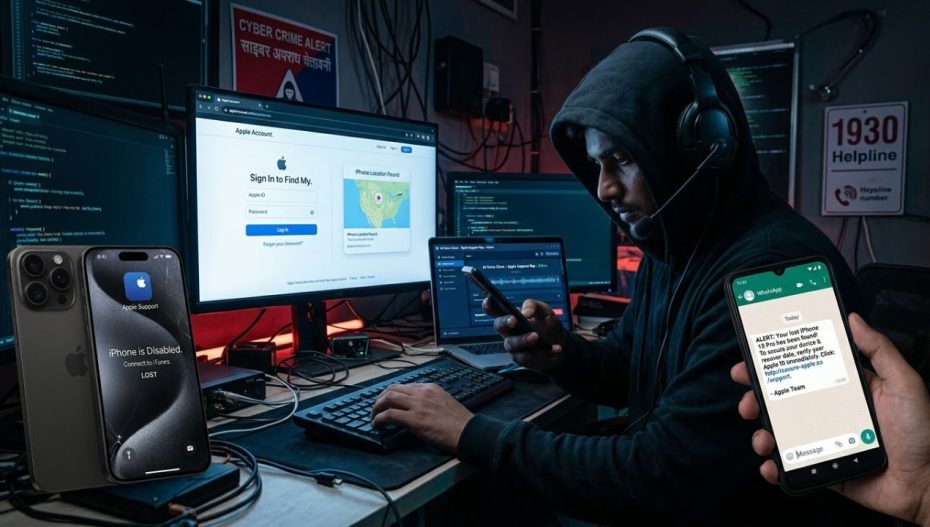
साइबर अपराधी अब उन लोगों को अपना शिकार बना रहे हैं जिनका आईफोन खो गया है या चोरी हो चुका है। ये शातिर ठग खुद को एप्पल सपोर्ट का प्रतिनिधि बताकर लोगों को फंसा रहे हैं। इसके लिए पीड़ितों को फर्जी मैसेज, ईमेल, एसएमएस और व्हाट्सएप अलर्ट भेजे जा रहे हैं ताकि उनकी संवेदनशील जानकारी हासिल की जा सके।
एक वरिष्ठ साइबर अपराध अधिकारी ने बताया कि साइबर क्राइम हेल्पलाइन 1930 पर इस तरह की कई शिकायतें दर्ज की गई हैं। अधिकारी के मुताबिक कई मामलों में पीड़ितों ने अपना कीमती डेटा उस ‘ट्रस्टेड नंबर’ (विश्वसनीय नंबर) के जरिए गंवा दिया है जिसे उन्होंने एप्पल सपोर्ट पर अपडेट किया था।
जालसाज आमतौर पर यह दावा करते हैं कि आपका खोया हुआ आईफोन मिल गया है, उसे ट्रैक किया जा रहा है या फिर उस डिवाइस में किसी ने अनधिकृत रूप से लॉगिन किया है। इसके बाद पीड़ितों से एक लिंक पर क्लिक करने, अपने एप्पल अकाउंट की जानकारी को वेरिफाई करने या कोई कोड शेयर करने के लिए कहा जाता है। ठगों का तर्क होता है कि डिवाइस को सुरक्षित करने या उसे वापस पाने के लिए यह जानकारी देना बहुत जरूरी है।
कुछ मामलों में ये जालसाज लोगों का भरोसा जीतने के लिए एआई-जनरेटेड या क्लोन की गई आवाजों का भी इस्तेमाल कर रहे हैं, ताकि उनकी कॉल बिल्कुल असली लगे। कॉल करने वाला व्यक्ति खुद को एप्पल सपोर्ट का एग्जीक्यूटिव बताता है और चेतावनी देता है कि फोन को हमेशा के लिए लॉक होने या डेटा के गलत इस्तेमाल से बचाने के लिए तुरंत वेरिफिकेशन करना होगा।
साइबर विशेषज्ञों की मानें तो डर और घबराहट ही इन स्कैमर्स का सबसे बड़ा हथियार है। जैसे ही पीड़ितों को यह विश्वास हो जाता है कि उनका फोन मिल गया है या कोई उनके डेटा को चुराने की कोशिश कर रहा है, वे जल्दबाजी में अपने एप्पल अकाउंट का कंट्रोल हैकर्स के हाथों में सौंप देते हैं।
इस पूरे खेल में लोगों के पास “आपका डिवाइस मिल गया है” जैसे फर्जी नोटिफिकेशन आते हैं, जिनके साथ कुछ लिंक्स जुड़े होते हैं। ये लिंक बिल्कुल एप्पल की असली वेबसाइट जैसे दिखने वाले नकली पेजों पर ले जाते हैं। वहां एक फर्जी लोकेशन मैप भी दिखाया जाता है और डिवाइस को ‘अनलॉक’ या ‘सुरक्षित’ करने के बहाने डिवाइस पासकोड, एप्पल अकाउंट का पासवर्ड या टू-फैक्टर ऑथेंटिकेशन (2FA) कोड मांग लिया जाता है।
अगर किसी का आईफोन खो जाता है या चोरी हो जाता है, तो यूजर्स को तुरंत ‘फाइंड माई’ (Find My) फीचर का इस्तेमाल करके उसे ‘लॉस्ट’ (गुम) मार्क कर देना चाहिए और जरूरत पड़ने पर रिमोट तरीके से उसका डेटा इरेज (मिटा) देना चाहिए। इसके साथ ही अपने मोबाइल ऑपरेटर से संपर्क करके सिम या ई-सिम को ब्लॉक करवाना चाहिए और पुलिस में चोरी की आधिकारिक रिपोर्ट दर्ज करानी चाहिए।
यूजर्स को यह सख्त हिदायत दी जाती है कि वे कभी भी ऐसे क्रेडेंशियल्स या वेरिफिकेशन कोड किसी के साथ शेयर न करें। किसी भी संदिग्ध लिंक पर क्लिक करने या अचानक आने वाले किसी भी टेक्निकल सपोर्ट कॉल पर आंख मूंदकर भरोसा करने से बचें। अपने डिवाइस का असली स्टेटस जानने के लिए हमेशा एप्पल के आधिकारिक ‘फाइंड माई’ ऐप या वेबसाइट का ही इस्तेमाल करें।
यह भी पढ़ें-
चुनाव आयोग के अंदर की कहानी: दो चुनाव आयुक्त, 14 आपत्तियां, और अनसुलझे सवाल